

Осам година након формирања последње значајне гране, платформа за анализу рањивости, Metasploit Framework, покренута је у својој најновији верзији 5.0.
Тренутно, пакет Metasploit Framework укључује 3795 модула са имплементацијом различитих експлоита и метода напада.
Пројекат такође одржава базу података која садржи приближно 136710 рањивости. Код Метасплоита је написан у Рубију и дистрибуиран под БСД лиценцом. Модули се могу развијати у Рубију, Пајтону и Гоу.
Метасплоит је пројекат отвореног кода за рачунарску безбедност , који пружа информације о безбедносним рањивостима и помаже у тестирању продора („Pentesting“) и развоју потписа за системе за детекцију упада.
Његов најпознатији подпројекат је Metasploit Framework, алат за развој и извршавање експлоита против удаљене машине. Други важни подпројекти укључују базе података опкодова, архиву шелкодова и истраживање безбедности.
Метасплоит фрејмворк пружа стручњацима за сајбер безбедност скуп алата за брз развој и отклањање грешака у рањивостима , као и за проверу рањивости и перформанси система у случају успешног напада.
Предложен је основни интерфејс командне линије за скенирање мреже и тестирање система на рањивости, укључујући испитивање применљивости стварних искоришћавања. Као део издања Цоммунити и Про, обезбеђен је и интуитивни веб интерфејс.
Главна побољшања Метасплоит 5.0
Ово ново издање је додало модул „евазија“, који омогућава кориснику да креира извршне датотеке корисног оптерећења, избегавајући активације антивируса.
Модул омогућава репродукцију реалнијих услова приликом провере система , узимајући у обзир типичне технике антивирусног софтвера.
На пример, технике као што су шифровање шелкода, рандомизација кода и извршавање закључавања под емулатором користе се да би се избегао антивирус.
Поред Ruby језика, Python и Go сада могу бити коришћени за развој екстерних модула за Framework.
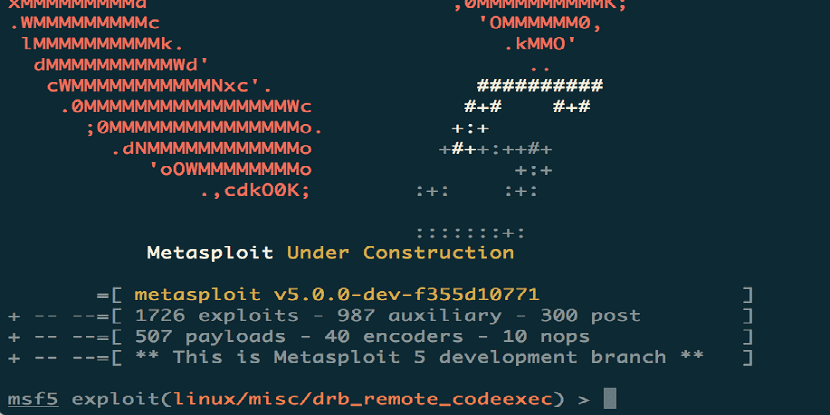
Такође је додат основни оквир веб сервиса који имплементира REST API за аутоматизацију задатака и рад са базама података, подржава различите шеме аутентификације и нуди могућности за паралелно извршавање операција;
Метасплоит 5.0 има имплементирани API заснован на JSON-RPC-у , што поједностављује интеграцију Метасплоита са различитим алатима и програмским језицима.
Корисници сада могу да покрену сопствену услугу ПостгреСКЛ РЕСТфул за повезивање више Метасплоит конзола и спољних алата.
С друге стране, обезбеђена је могућност паралелне обраде операција са базом података и конзолом (msfconsole) , што омогућава да се извршавање неких пакетских операција изврши на раменима сервиса који опслужује базу података.
За корисно оптерећење примењени су концепт мета-љуске и мета-команда „позадина“, што вам омогућава да покренете позадинске сесије у позадини и преузимања након операције на удаљеној страни и управљате њима без употребе сесије засноване на Метерпретер-у.
Коначно , последња ствар коју можемо истаћи јесте да је могућност провере више хостова са једним модулом истовремено додата конфигурисањем опсега IP адреса у RHOSTS опцији или навођењем везе до датотеке са адресама у формату /etc/hosts преко URL-а „file://“;
Преуређен је претраживач, што је скратило време покретања и уклонило базу података из зависности.
Како добити Метасплоит 5.0?
За оне који су заинтересовани за инсталирање ове нове верзије Метасплоит 5.0, можете посетити званичну веб страницу пројекта где можете преузети верзију која вам је потребна.
Пошто Метасплоит има две верзије, једну заједницу (бесплатну) и верзију Про уз директну подршку стваралаца.
За оне од нас који су корисници Линукса, ову нову верзију можемо добити отварањем терминала и покретањем:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall