

Сајбер безбедност је област која је последњих година добила на значају у корпоративном окружењу.
Иако је тачно да је овај проблем одувек био важан за компаније, нове области, као што су cloud computing, Ransomware и рањивости Meltdown и Spectre, изазвале су забринутост на нивоима какве никада раније нису виђене.
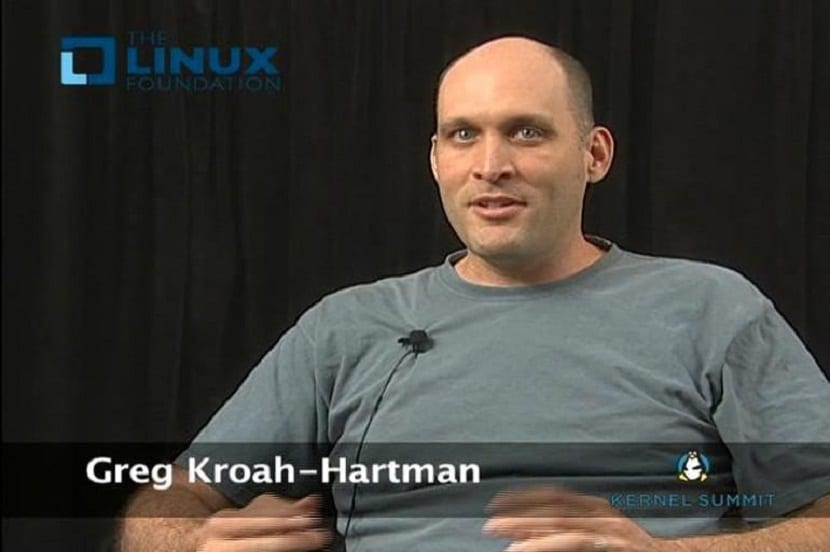
У недавном интервјуу за Linux.com, Грег Кроах-Хартман, програмер Линукс кернела, говорио је о безбедности у Линукс кернелу и како се они баве безбедносним проблемима који су се појавили.
Сигурност прва у Линуку
Грег Кроах-Хартман, један од великих покретача у развоју језгра Линук-а, дао је изјаву за сајт Линук.цом о томе како се бавити и решити сигурносне проблеме.
Говорио је о томе како се носе са безбедносним проблемима и решавају их , и из онога што је и сам признао, чини се да понекад њихово порекло долази са најнеочекиванијих места.
На пример, Кроах-Хартман је пре неког времена отклонио неисправну грешку, али је три године касније Ред Хат открио да је то заправо рањивост.
Ово се венчало са изјавом Линуса Торвалдса, у којој је рекао да су већина сигурносних мана грешке.
У видео интервјуу са Питањима и одговорима за Линук Фоундатион, Грег Кроах-Хартман говори о проблемима са Мелтдовном и Спецтром и зашто Линук кернел, упркос томе што је из његове перспективе пронашао разне грешке , сигурније је.
Свапнил Бхартииа дао је Линук Фоундатион кратки видео интервју са Грегом Кроах-Хартманом, који практично води „основну делатност“ током Линусовог одсуства.
Програмер кернела је потврдио да је безбедност Линукса веома важно питање и да има висок приоритет у оквиру његовог развоја.
То је делимично зато што „Линук покреће свет“. На пример, све више људи чува осетљиве податке на својим паметним телефонима и не жели да им приступе треће стране.
На питање који слој језгра му највише смета, Кроах-Хартман је прозвао грешке у топљењу и Спектру.
Превише одговорности за програмере
Оно што мучи програмере јесте то што морају да поправљају нешто што не виде као да је у њиховој надлежности, наиме, хардвер.
Обично радите у језгру око "црне кутије ЦПУ-а". Али ЦПУ би користили све више и више трикова за побољшање перформанси. Ови трикови би повремено падали на ноге програмерима и кернел би морао да реши ове проблеме.
Генерално, Кроах-Хартман је био уверен да је језгро безбедније. Између осталог, инфраструктура за тестирање која је развијена током година помоћи ће у спречавању појаве грешака када се закрпа за језгро објави јавности.
Чињеница да фазери попут Гугловог Syzcaller-а проналазе бројне грешке у језгру може се објаснити чињеницом да истраживачи безбедности данас тестирају дубље нивое језгра како би открили грешке које никада раније нису тестиране.
На тим нивоима постоје грешке које понекад већ дуго постоје. До сада је само неколико људи погледало овај код.
Дакле, Кроах-Хартман не би рекао да је „свет у пламену“, али захваљујући софистицираном тестирању програмери су сада врло добри у проналажењу грешака у језгру.
Програмер је нагласио да „раде више тестирања“ како би осигурали максималну безбедност за Линуксово језгро и да су у последњој рунди безбедносних исправки радили само четири месеца јер су били под ембаргом.
Али након сложеног процеса, он признаје да „ствари сигурно гледају горе“.
Добра вест за професионалце је да ова повећана брига отвара нове могућности за посао, јер ће се све више тражити стручњаци за сајбер безбедност.