
Giriş:
Dnscrypt-proxy nedir?
- DNSCrypt Kullanıcı ve DNS çözümleyici arasındaki DNS trafiğini şifreler ve doğrular, DNS sorgularının yerel sahteciliğini önler, DNS yanıtlarının tercih edilen sunucu tarafından gönderilmesini sağlar. (wiki)
Dnsmasq nedir?
- dnsmasq, DNS önbelleği ve DHCP sunucusu gibi hizmetler sağlar. Bir etki alanı adı sunucusu (DNS) olarak, daha önce ziyaret edilen sitelere bağlantı hızlarını iyileştirmek için DNS sorgularını önbelleğe alabilir ve bir DHCP sunucusu olarak dnsmasq, dahili IP adresleri ve bir LAN üzerindeki bilgisayarlara yollar sağlamak için kullanılabilir. Bu hizmetlerden biri veya her ikisi de uygulanabilir. dnsmasq hafif ve yapılandırması kolay olarak kabul edilir; Kişisel bir bilgisayarda veya 50'den az bilgisayar içeren bir ağda kullanılmak üzere tasarlanmıştır. Aynı zamanda bir PXE sunucusu ile birlikte gelir. (wiki)
Ne kullandım?:
- Kullandığım yapılandırma dosyalarını düzenlemek için nano.
- Bunu her zaman kök hesabımla yaptım, ancak yapılandırmışlarsa sudosessizce kullanabilirler.
- Önbelleği kazma komutuyla kontrol etmek için, bağlama araçlarında bulunur
resmi depolarda, pacman -S bağlama araçları
Kurulum:
- Kök olarak veya terminalimizde veya tty'de sudo kullanarak dnscrypt-proxy ve dnsmasq paketlerini şu şekilde kuruyoruz:
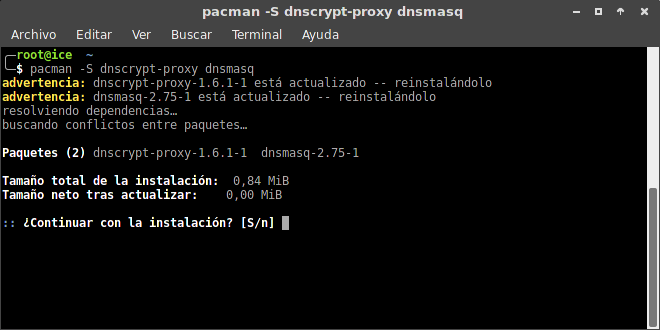
- Uyarı mesajı, onları zaten kurduğum için, sadece Enter tuşuna basarak onaylamanız gerekir:
Ayar:
1 - Dnscrypt-proxy'yi etkinleştirelim (kök olarak veya sudo kullanmayı unutmayın):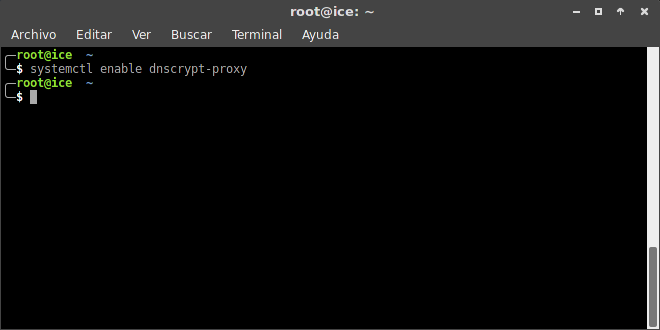
2 - Şimdi dosyayı düzenliyoruz / Etc / resolv.conf ve ad sunucusunda orada olanı silip 127.0.0.1 koyarız (eğer isterlerse dosyanın yedeğini alabilirler) ve şöyle görünmelidir: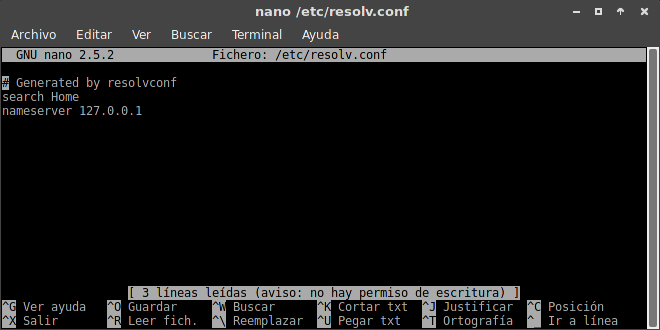
- NetworkManager'ın resolv.conf dosyasını yazdığını göz önünde bulundurarak, yapacağımız şey onu aşağıdaki komutla yazmaya karşı korumaktır:

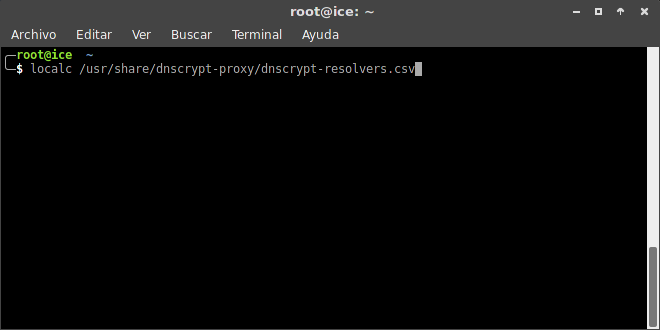
3 - Şimdi yapacağımız şey, konumumuza en yakın olan bir sunucu aramak, ancak varsayılan olarak gelen dnscrypt.eu-nl olanı kullanabilirsiniz, liste localc ile açılabilir: / usr / paylaş / dnscrypt-proxy / dnscrypt-resolvers.csv şu şekilde:
- Varsayılan DNS'yi çözen sunucuyu değiştirmek istersek şu şekilde düzenleyebiliriz:

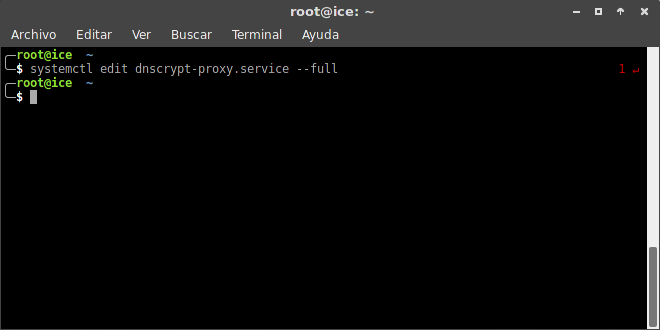
- [Servis] bölümündeki dosyanın sonunda, gri ile seçileni değiştiririz ve önceden seçmiş olduğumuz sunucuyu listeye yerleştiririz:
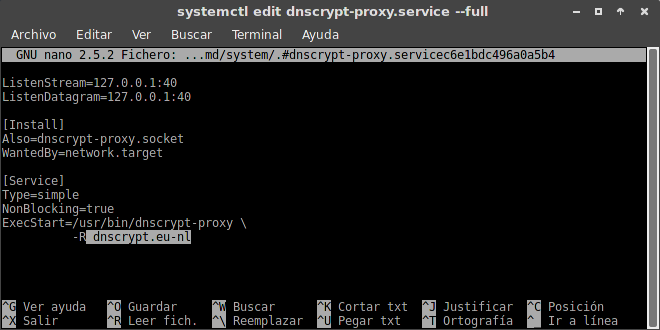
4 - Varsayılan olarak dnscrypt-proxy, 53 numaralı bağlantı noktasını kullanır, çünkü dnsmasq da bunu yapar, bu nedenle yapacağımız şey tekrar kullanarak onu değiştirmektir:
systemctl edit dnscrypt-proxy.service –full ve [Socket] bölümünde aşağıdaki gibi bırakıyoruz:
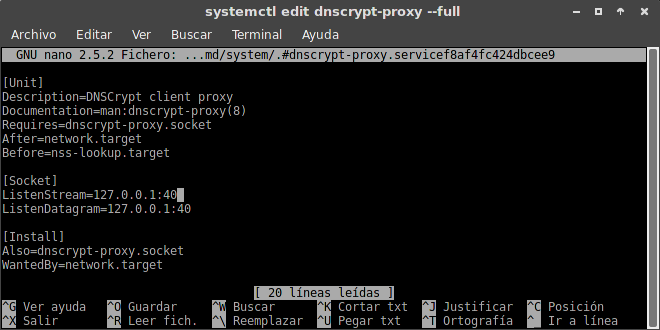 Değişiklikleri kaydedip kapatıyoruz.
5 – Şimdi dnsmasq'ı yapılandırıyoruz. /etc/dnsmasq.conf dosyasını düzenleyelim ve sonuna şu üç satırı ekleyelim:
Çözülmedi
sunucu = 127.0.0.1 # 40
dinleme adresi = 127.0.0.1
Değişiklikleri kaydedip kapatıyoruz.
6 - Şimdi şunları yapıyoruz:
- dnscrypt-proxy'yi yeniden başlatıyoruz:
systemctl dnscrypt-proxy'yi yeniden başlat
- Dnsmasq'ı etkinleştiriyoruz:
systemctl dnsmasq'ı etkinleştir
- dnsmasq uyguluyoruz:
systemctl başlangıç dnsmasq
- İnternet bağlantımızı yeniden başlatıyoruz:
systemctl NetworkManager'ı yeniden başlat
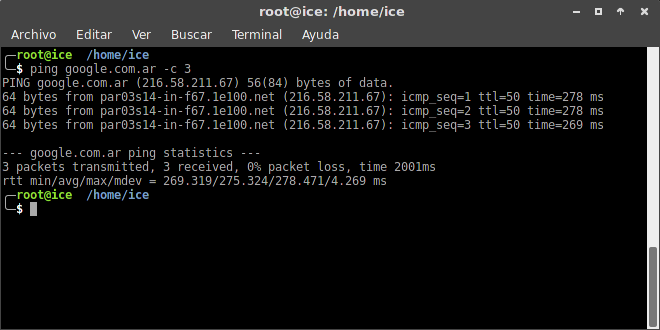
7 – Tamam, şimdi bunun gerçekten çalışıp çalışmadığını test etmek için örneğin google.com.ar adresine ping atacağız:
8 – dig komutuyla DNS önbelleğinin çalışıp çalışmadığını kontrol ediyoruz:
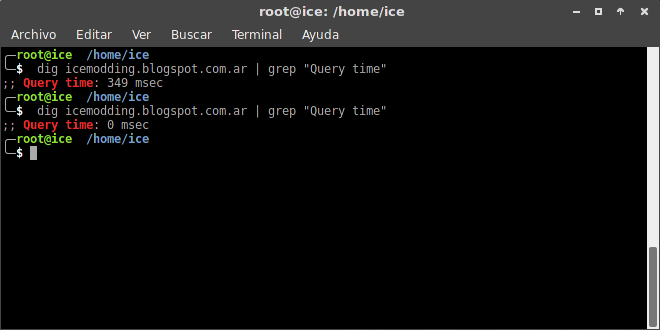 - Burada yaptığım ilk kazıda 349 milisaniye gecikme olduğunu hesaba katıyoruz ve kazı ile sorguyu tekrar yaptığımda ne oluyor? 0 milisaniye, böylece doğru şekilde önbelleğe alır.
9 – dnscrypt-proxy ve dnsmasq artık doğru şekilde yapılandırıldı ve çalışıyor!
Not: Birkaç yerde aradıktan sonra açıklığa kavuşturmak istiyorum, bunun benim için en önemli wiki'de gösterdikleri hiçbir şekilde işe yaramadı, İspanyolca versiyonu kötü bir şekilde çevrildi (biri iyi tercüme ederse bir soru olacak veya bir noktada yapacağım ) bu yüzden İngilizce sürümünü kullandım. Bu yüzden temelde söz konusu wiki'ye, tüm kredilere güvendim. Bu durumda, bunlar benim kullandığım adımlar ve ME için çalıştı.
Bana bildirdikleri herhangi bir sorunuz veya rahatsızlık varsa, işe yarayana kadar bunun hakkında konuşacağız!
Gol sarılışı!