

Siber güvenlik, son zamanlarda kurumsal ortamlarda büyük önem kazanan bir alandır .
Bu sorunun şirketler için her zaman önemli olduğu doğru olsa da, bulut bilişim, fidye yazılımları ve Meltdown ile Spectre güvenlik açıkları gibi yeni alanlar, endişeleri daha önce hiç görülmemiş seviyelere çıkardı.
Linux.com ile yaptığı son röportajda , Linux çekirdeği geliştiricisi Greg Kroah-Hartman, Linux çekirdeğindeki güvenliği ve ortaya çıkan güvenlik sorunlarını nasıl ele aldıklarını anlattı.
Linux'ta önce güvenlik
Linux kernel geliştirmedeki en önemli isimlerden biri olan Greg Kroah-Hartman, Linux.com sitesine güvenlik sorunlarının nasıl çözüleceği ve çözüleceği konusunda bir açıklama yaptı.
Güvenlik sorunlarını nasıl ele aldıklarını ve çözdüklerini anlattı ve kendi itirafından anlaşıldığı kadarıyla, bu sorunların kaynağı bazen en beklenmedik yerlerden geliyor.
Örneğin, Kroah-Hartman hatalı bir hatayı bir süre önce düzeltti, ancak üç yıl sonra Red Hat bunun aslında bir güvenlik açığı olduğunu keşfetti.
Bu, Linus Torvalds tarafından yapılan ve güvenlik kusurlarının çoğunun böcek olduğunu söylediği bir açıklama ile evlendi.
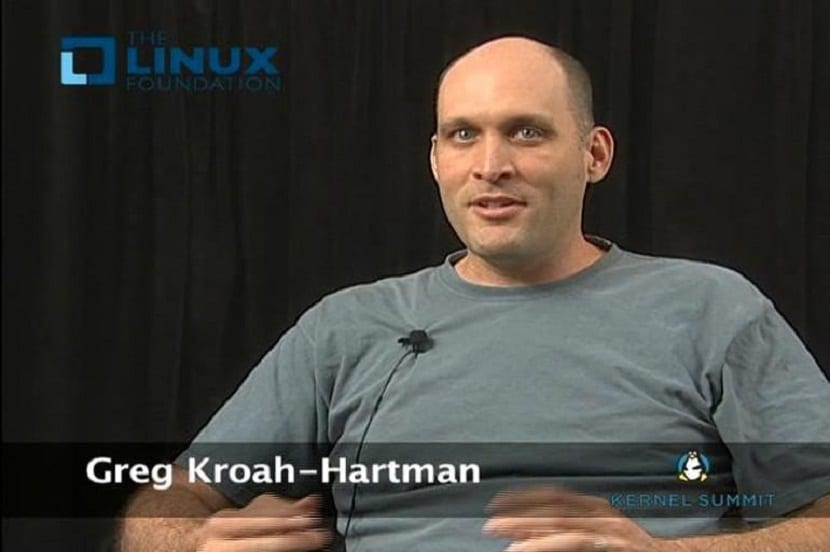
Greg Kroah-Hartman, Linux Vakfı ile bir soru-cevap videosu röportajında Meltdown ve Spectre ile ilgili sorunları ve Linux Kernel'in içinde bulunan çeşitli hatalar bulmasına rağmen neden daha güvenli olduğunu anlatıyor.
Swapnil Bhartiya, Linux Vakfı'na, Linus'un yokluğunda neredeyse "ana işi" yürüten Greg Kroah-Hartman ile kısa bir video röportaj verdi.
Çekirdek geliştiricisi, Linux güvenliğinin çok önemli bir konu olduğunu ve geliştirme sürecinde yüksek önceliğe sahip olduğunu doğruladı.
Bunun nedeni kısmen "Linux dünyayı yönlendiriyor". Örneğin, giderek daha fazla kişi hassas verileri akıllı telefonlarında depoluyor ve üçüncü tarafların bunlara erişmesini istemiyor.
Hangi çekirdek katmanının kendisini en çok rahatsız ettiği sorulduğunda, Kroah-Hartman Meltdown ve Spectre hatalarını çağırdı.
Geliştiriciler için çok fazla sorumluluk
Geliştiricileri rahatsız eden şey, kendi sorumluluk alanlarına girmediğini düşündükleri bir şeyi , yani donanımı düzeltmek zorunda kalmalarıdır.
Genellikle çekirdekte "kara kutu işlemcisi" etrafında çalışırsınız. Ancak CPU'lar performansı artırmak için gittikçe daha fazla numara kullanır. Bu hileler bazen geliştiricilerin ayağına düşüyordu ve çekirdek bu sorunları düzeltmek zorunda kalacaktı.
Genel olarak, Kroah-Hartman çekirdeğin daha güvenli olduğuna ikna olmuştu. Diğer şeylerin yanı sıra, yıllar içinde geliştirilen test altyapısı, bir çekirdek yaması halka yayınlandığında hataların ortaya çıkmasını önlemeye yardımcı olacaktır.
Google'ın Syzcaller gibi fuzzer'larının Kernel'de bir dizi hata bulmasının nedeni, günümüzde güvenlik araştırmacılarının daha önce hiç test edilmemiş hataları tespit etmek için Kernel'in daha derin seviyelerini test etmeleridir.
Bu seviyelerde, bazen uzun süredir zaten var olan hatalar vardır. Şimdiye kadar, sadece birkaç kişi bu koda baktı.
Yani Kroah-Hartman "dünya yanıyor" demezdi, ancak gelişmiş testler sayesinde geliştiriciler artık çekirdek hatalarını bulmada çok başarılılar.
Programcı, Linux Çekirdeği için maksimum güvenliği sağlamak amacıyla "daha fazla test yaptıklarını" ve son güvenlik düzeltmeleri turunda ambargo nedeniyle dört ay boyunca tek başlarına çalıştıklarını vurguladı.
Ancak karmaşık bir sürecin ardından, "işlerin kesinlikle düzeldiğini" kabul ediyor.
Profesyoneller için iyi haber, siber güvenlik uzmanları giderek daha fazla aranacağından, bu artan endişenin yeni iş fırsatları yaratmasıdır.