
Anonymous ve eylemleriyle ilgili internet haberlerini takip edenler, FBI, CIA, ABD Adalet Bakanlığı ve diğer birçok önemli siteyi (Interpol, Vatikan, vb.) saatlerce çevrimdışı bıraktıklarını bilirler… uzun lafın kısası
Birkaç gün önce, popüler Taringa internet sitesinin yöneticilerinin suçlamalarla karşı karşıya olduğu ve mahkemeye çıkacakları haberi duyuldu . Anonymous hızla karşılık vererek, DDoS saldırılarıyla Arjantin hükümetine ait birçok internet sitesini çevrimdışı hale getirdi.
Peki... DDoS saldırısı nedir?
Olabildiğince basit bir şekilde anlatacağım
DDoS saldırısı, Hizmet Reddi saldırısı anlamına gelir . Kısaca, bir web sitesine binlerce istek gönderilmesini içerir. Eğer siz veya ben şu anda X web sitesini ziyaret edersek, belirli bir yük oluşturur (siteyi barındıran sunucuyu çalıştırır)... Aynı siteye erişen 100 veya 1000 kişi, bunun 10 katından daha fazla bir yük oluşturacaktır ki bu mantıklıdır. DDoS saldırıları, saniyede yüz binlerce (milyonlarca) kullanıcının aynı web sitesine erişmesine eşdeğerdir. Yani, 100.000 varsayımsal kullanıcı erişiyor, ancak her saniye daha fazla kullanıcı ekleniyor... ve saniyede daha da fazla. Sonuçları mı? ... basit: Sunucudaki (web sitesini barındıran) iş yükü o kadar büyük, o kadar inanılmaz derecede büyük olacak ki, RAM'i tükenecek ve başka hiçbir şey yapamaz hale gelecek... ve bu, arkadaşlar, web sitesini çevrimdışı bırakacaktır.
Hahaha mümkün olduğu kadar basit anlatmaya çalıştım. O yüzden belki daha bilgili olanlar ara sıra atlanan hatayı veya detayı bulacaklarını biliyorlar, bunun için özür dilerim
Şimdi burada, Anonymous'un geliştirdiği bir araç olan LOIQ'yu kullanarak DDoS saldırılarının nasıl yapılacağını öğreteceğim.
Evet… LOIC ( Low Orbit Ion Cannon - Düşük Yörünge İyon Topu) mevcut ve Windows, Mac veya Linux'ta kullanılabilir. Sorun şu ki, Linux'ta kullanmak için Wine'ı kurmanız gerekiyor ve Wine içinde de Windows .NET Framework'ü kurmanız gerekiyor. Başka bir deyişle, Windows'ta çalışması için Linux dağıtımınızda LOIC (.exe) dosyasını taklit etmeniz gerekiyor. Başka bir yol (denemedim) ise Mono kütüphanelerini kullanmaktır.
Şahsen ben bu iki alternatifi sevmiyorum. Wine'ı kullanmayı gerçekten sevmiyorum ve Mono ¬_¬'dan gerçekten nefret ediyorum… peki bu durumda ne yapmalı?
Neyse ki, C++ ile yazılmış ve Qt kütüphanelerini kullanan LOIQ ( C'yi Q ile değiştirerek ) adlı bir LOIC sürümü var ...
Basit ifadeyle ...
Tek yapmanız gereken bir .tar.gz dosyasını indirmek , çıkarmak ve loiq dosyasını çalıştırmak, işte bu kadar!! Artık dağıtımınızda LOIQ ( LOIC ile aynı ) açık ve kullanıma hazır … veya!! … sadece bir .deb dosyasını kurup kullanmaya başlayabilirsiniz
İndirme bağlantıları şunlardır:
LOIQ ( C++ ve Qt ile Düşük Yörünge İyon Topu ) -» .DEB dosyası
LOIQ ( C++ ve Qt ile Düşük Yörünge İyon Topu ) -» .TAR.BZ2 dosyası
.tar.bz2 dosyasını doğrudan kullanıyorum çünkü bu sayede sistemime başka bir paket kurmak zorunda kalmıyorum.
Yani, yürütmem için .tar.bz2'yi indiriyorum, sıkıştırmasını açıyorum ve çalıştırıyorum.
Size aşağıdakileri yapacak bir komut bırakacağım:
- .Tar.bz2 paketini indirin
- Açın.
- Ve bir terminal girerek size basitçe izin verecektir «bak»(Tırnak işaretleri olmadan) uygulamanın onlar için çalışmasını sağlayın.
cd $HOME && wget http://ftp.desdelinux.net/loiq-0.3.1a.tar.bz2 && bzip2 -dc loiq-0.3.1a.tar.bz2 | tar -xv && mv loiq-0.3.1a .loiq-0.3.1a && sudo ln -s $HOME/.loiq-0.3.1a/loiq /usr/local/bin/
Sizden şifreniz istenecek, şifrenizi girin ve [Enter] tuşuna basın , hepsi bu!
Başka bir terminal açın ve " loiq " (tırnak işaretleri olmadan) yazıp [Enter] tuşuna basın , aşağıdaki çıktıyı görmelisiniz:
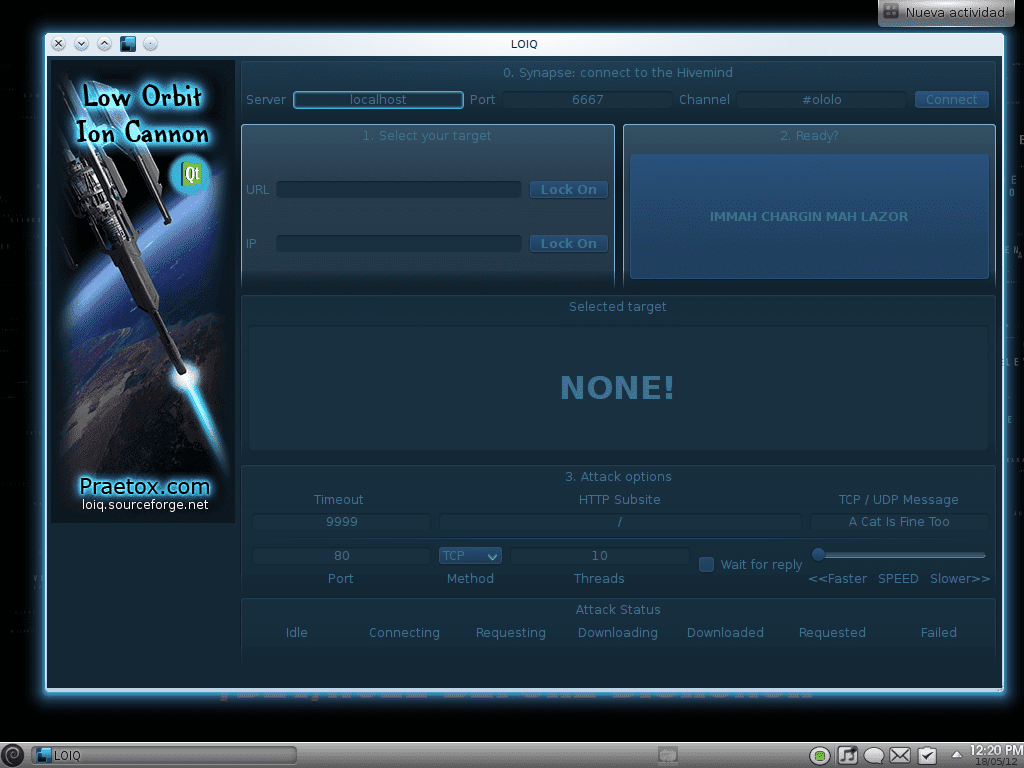
İşte bu da LOIQ ... Bu, LOIC'in Linux için Qt kütüphanelerini kullanan versiyonundan başka bir şey değil.
Bir saldırı gerçekleştirmek için (iş yerimdeki dahili bir sunucuda test edeceğim), URL etiketli ilk alana etki alanını ( örneğin, server.domain.com ) girin veya IP adresini biliyorsanız, aşağıdaki IP etiketli alana girebilirsiniz. Bu alanlardan birine bilgileri girdikten sonra, alanın sağındaki " Kilitle " düğmesine tıklayın. Ardından, daha aşağıda ve ortada "10" ve altında " İş Parçacığı " göreceksiniz . Bunu istediğiniz bir sayıya yükseltin; ben 100 kullanacağım. Bu sayı, gönderilecek paket/istek sayısını belirleyecektir. Hemen yanında ( "Yöntem"in üstünde ), açılır listeden HTTP'yi seçin. Zaman aşımı, saldırmak istediğiniz dizin vb. gibi daha birçok seçeneğiniz var.
Sadece bir test yaptığımız için, onu burada bırakalım. Benim için nasıl sonuçlandığının ekran görüntüsünü bırakıyorum:
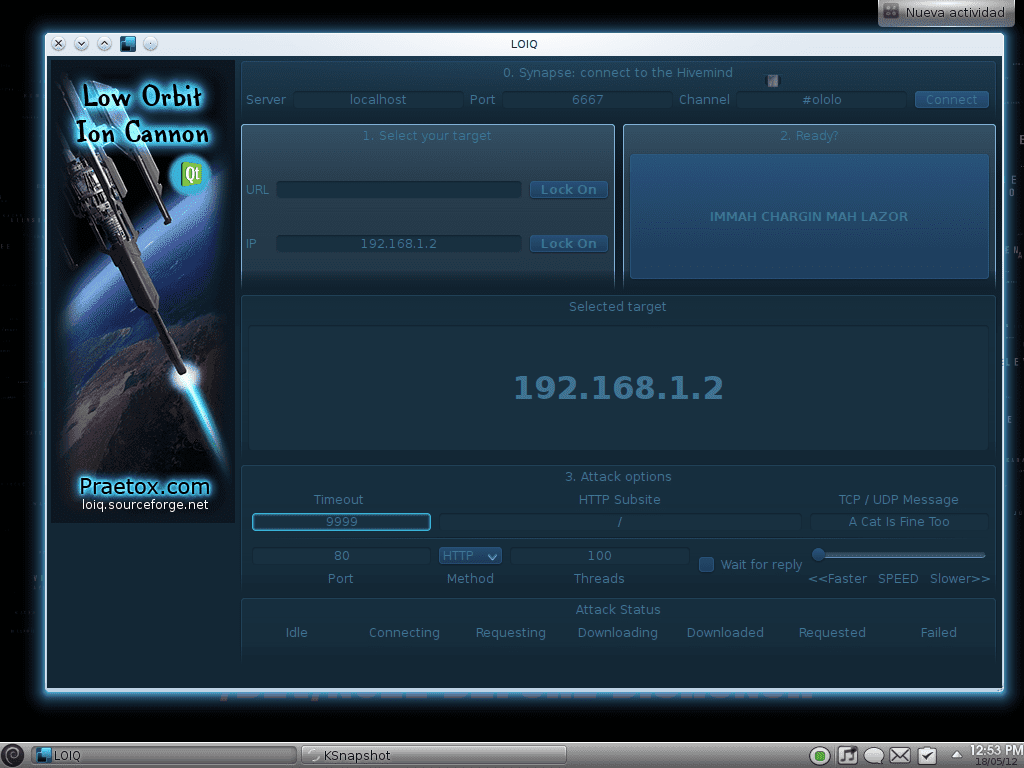
Ve sonra, veriler girildikten sonra… en büyük düğmeye, üzerinde bir sürü garip harf olan düğmeye basıyorlar hahaha ( üzerinde: IMMAH CHARGIN MAH LAZOR yazıyor )… ve saldırı başlıyor
Burada yapacağım ve 5 saniyeden daha kısa bir süre içinde saldırdığım sunucu (hatırlıyorum, buradan iş yerindeki bir sunucu) RAM'in neredeyse% 100'üne sahip olacak ve CPU'lar maksimumda ...

Gördüğünüz gibi ... 4CPU'lar (fiziksel, sanal değil) ve 2GB RAM yere gitti, çevrimdışı sunucu, orada bulunanların hiçbir web sitesi açılmadı, POP3 hizmeti, IMAP hizmeti, her şey çevrimdışı hale getirildi, çünkü sunucuda daha fazlası yoktu yapılan isteklere yanıt vermek için kaynaklar.
Ve unutmayın, bu sadece bir kişi (ben, tek bir LOIQ/LOIC) tarafından sadece 100 istekle yapıldı… 3000'den fazla kişinin aynı sunucuya DDoS saldırısı başlattığını hayal edebiliyor musunuz? ( gerçek sayı… ) … dediğim gibi, CIA ve FBI bile buna yenik düştü
Lütfen bu eğitimin SADECE EĞİTİM AMAÇLI olduğunu unutmayın !
Bu eğitim videosunu yayınlamamızın amacı, yayınlandıktan sadece birkaç saat sonra iptables ve DDoS koruması nasıl sağlanacağına dair başka bir eğitim videosu yayınlayacak olmamızdır . Bu eğitim videosunu yayınlamamızın tek nedeni bu.
Dikkate alınacak diğer bilgiler ...
Eğer bir DDoS saldırısı yapacaksanız (ki bunu yapmanızı söylemiyorum, hahaha), öncelikle Anonymous güvenlik kılavuzunu okumanızı tavsiye ederim ; VPN'ler ve diğer konuları açıklıyor.
Sonunda. Umarım iyisindir ve bunu zararlı amaçlar için kullanmazsın... karanlık tarafın seni içine çekmesine izin verme
selamlar