
Днями я працював над обслуговуванням кількох віртуальних машин (ВМ ) і зрозумів, що не можу згадати пароль root чи будь-які інші паролі користувачів. О ні! У який же безлад я потрапив! Що я накоїв?! Коли я змінив пароль, який не пам'ятаю? Тоді в моїй голові почали промайнути думки , які я не можу повторити, але ви можете собі уявити…
Під час пошуку в блозі я знайшов старий пост нашого друга elav про зміну пароля root в Debian/LMDE . На жаль, у мене це не спрацювало, тому ось інший метод.
Річ у тім, що я не міг згадати пароль, а той, що я зберіг у KeePassX, не працював для жодного користувача. Тож , переставши пробувати кожен пароль, який спадав мені на думку, я просто зволив скинути пароль root з GRUB на моєму улюбленому Debian.
Редагування параметрів GRUB
Процес відносно простий, і все, що нам потрібно, це встановити GRUB (не кажучи вже про те, що нам потрібен доступ для перегляду процесу завантаження машини, чи не так?). У моєму випадку я підключився за допомогою virt-manager (у мене віртуальні машини працюють з KVM) і перезавантажив машину, але це також працює для фізичної машини.
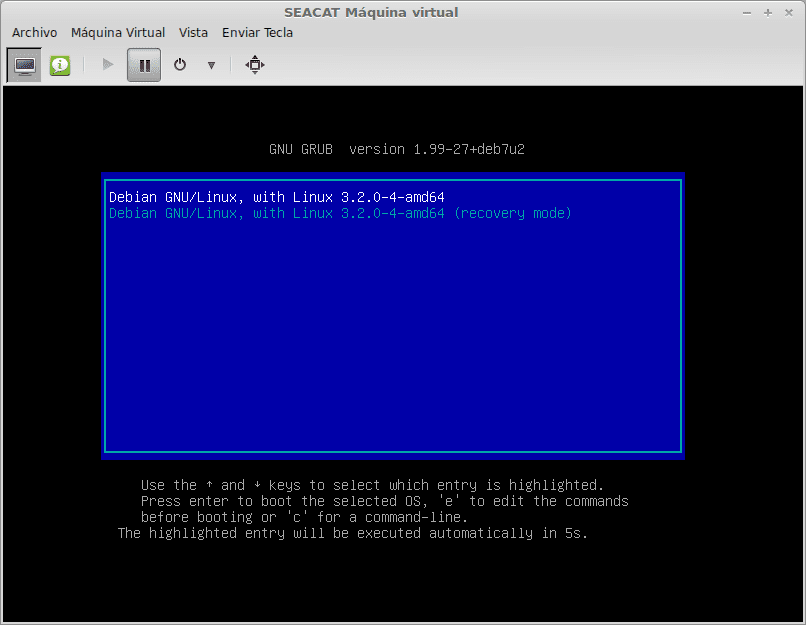
Коли GRUB Для початку ми повинні редагувати параметри завантаження, натискаючи клавішу e.
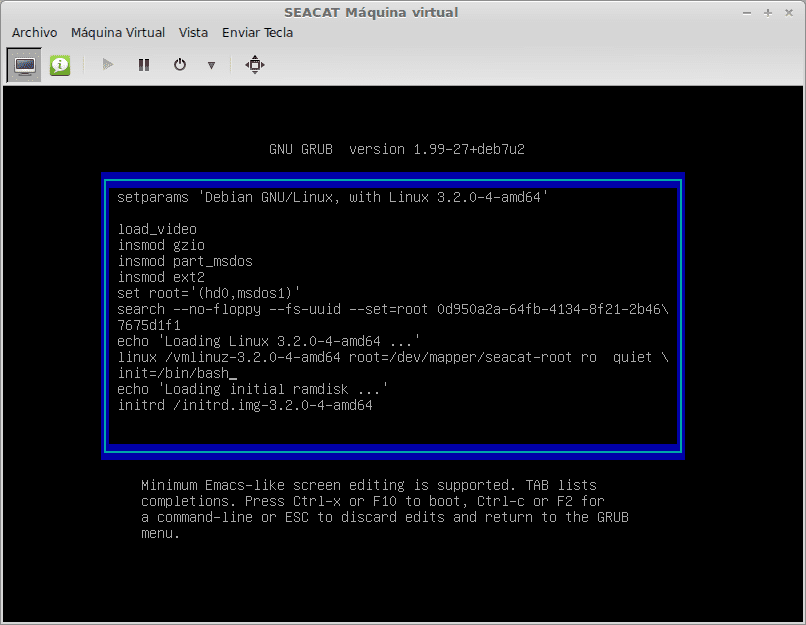
Тепер нам потрібно відредагувати параметри запуску системи. Переходимо до рядка, який завантажує ядро операційної системи. Це рядок, що починається з linux :
echo 'Завантаження Linux 3.2.0-4-amd64 ...' linux /vmlinuz-3.2.0-4-amd64 root = / dev / mapper / seacat-root ro quiet
І додаємо:
init=/bin/bash
Після слова quiet (тихий ) рядок має бути таким:
linux /vmlinuz-3.2.0-4-amd64 root=/dev/mapper/seacat-root ro quiet init=/bin/bash
Після того, як це буде відредаговано, нам просто потрібно запустити машину. Як сказано на зображенні, с Ctrl+x o F10 ми запускаємо систему з цих опцій.
Це поверне оболонку, і ми зможемо редагувати файл /etc/shadow.
Видалення root-пароля

У четвертому рядку зображення підказка відображається таким чином:
root@(none):/#
Перше, що нам потрібно зробити, це перемонтувати файлову систему , щоб вона мала права на запис. Для цього ми виконаємо:
root@(none):/# mount -o remount rw /
Тепер ми можемо приступити до редагування за допомогою нано файл / etc / shadow.
Перший рядок файлу /etc/shadow містить інформацію про root . Кожен рядок містить набір полів, розділених двокрапками ( :).
Перше поле – це ім'я користувача, а друге поле – хеш пароля . Нам потрібно видалити всі символи, щоб пароль root більше не зникав . Як показано на зображенні:
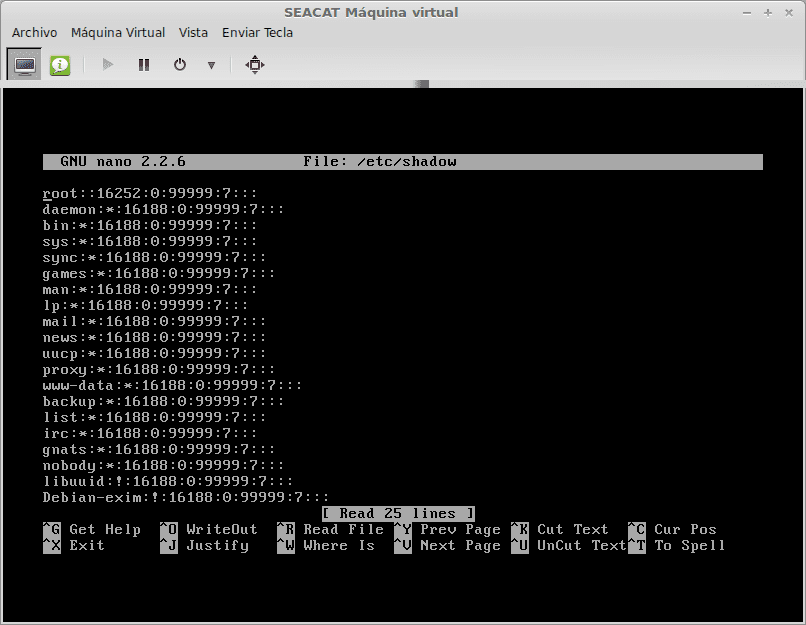
Ми зберігаємо файл за допомогою Ctrl+o і ми залишили нано з Ctrl+x. Тепер нам залишається лише перезапустити машину. Коли система просить нас увійти, ми можемо ввести як корінь без необхідності вводити жоден пароль.
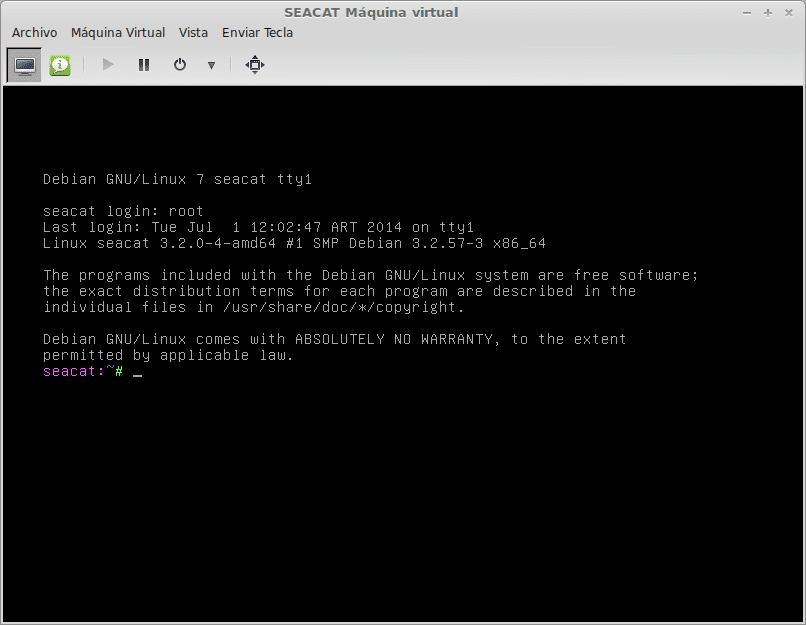
Після запуску системи ми входимо в систему як root , і тепер можемо запустити passwd та встановити новий пароль root :
# passwd
Я сподіваюся, що це послужило!