

Як багато хто з вас, можливо, знає, програма винагород за вразливості Chrome винагороджує тих, хто виявляє та безпосередньо повідомляє про проблеми безпеки браузера.
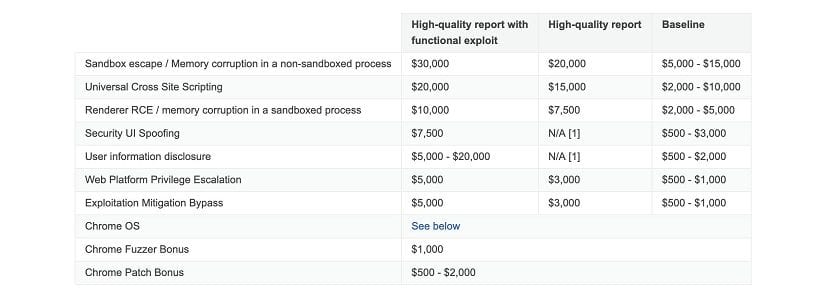
Нещодавно Google оголосив у своєму блозі про безпеку, що загалом збільшує суми «Програми винагород за вразливості Chrome», при цьому винагорода за якісні звіти зросла до 30 000 доларів, а бонус за знаходження компрометацій у Chrome OS переоцінено до 150 000 доларів.
Google заявляє, що серед основних моментів збільшення винагороди за виявлені помилки є потроєння максимальної винагороди за так званий «базовий» звіт з дуже малою кількістю деталей з 5,000 до 15 000 доларів.
Максимальна виплата за так званий "високоякісний" звіт з безліччю інформації, що пояснює, наприклад, як хакери можуть використати помилку, що є її джерелом або як її можна вирішити, також подвоюється. Відповідно до статті блогу Chrome Security від 15,000 30,000 до XNUMX XNUMX доларів.
Найбільша сума все ще пов'язана з виявленням вразливостей в Chrome OS, програмній платформі Google для Chromebook або Chromebox.
На цьому рівні Google також збільшила свою винагороду до 150 000 доларів США для дослідників, які виявлять атаки, що можуть скомпрометувати Chromebook або Chromebox. Згідно з дописом у блозі, недоліки безпеки, виявлені в прошивці та/або які дозволяють зловмисникам обійти екран блокування Chrome OS, також генерують винагороди.
Google запускає свою програму винагород за виявлені помилки з 2010 року. На сьогоднішній день Google отримав понад 8,500 повідомлень про помилки та виплатив дослідникам 5 мільйонів доларів. Першу зміну до структури винагород було внесено у вересні 2014 року, через чотири роки після запуску програми.
І в той час програма помилок Chrome від Google заплатила понад 1.25 мільйона доларів дослідникам безпеки, які виявили в своєму браузері понад 700 помилок, але Google виявив, що цього недостатньо. Через п’ять років кількість звітів зросла з 700 до 8.500 XNUMX, і Google вирішив потроїти нагороди.
Окрім згаданих вище підвищень, Google також збільшив винагороду за нечітке тестування (або випадкове тестування) – техніку тестування програмного забезпечення, яку також використовують мисливці за помилками для введення випадкових даних.
Програмний продукт для пошуку записів про проблеми. Згідно з повідомленням у блозі, "Додатковий бонус за помилки, знайдені пустунками, що запускають програму Chrome Fuzzer, також подвоївся до 1,000 доларів".
Збільшення також вплинуло на суми, виплачені дослідникам програмою винагород за безпеку Google Play.
Фактично винагорода за помилки віддаленого виконання коду зросла з 5,000 до 20,000 1,000 доларів США, крадіжка приватних незахищених даних з 3,000 доларів до 1,000 доларів США, а доступ до захищених компонентів додатків - з 3,000 до XNUMX доларів.
Крім того, якщо ви розкриєте вразливості розробників програм, що беруть участь, "відповідально", ви отримаєте бонус, повідомляє Google.
Нижче наведено новий доповнений список та стару таблицю бонусів за помилки. Винагороди за допустимі помилки безпеки зазвичай становлять від 500 до 150,000 XNUMX доларів.
І саме в тому, що цей рух має на меті отримати звіти в першу чергу, оскільки не лише технологічні компанії винагороджують мисливців за помилками, але уряди та злочинці також платять за вразливі місця, які вони можуть використовувати в таких діях, як шпигунство та крадіжка особистості.
У дописі блогу Google також уточнив, що він вважає високоякісним звітом, та оновив категорії помилок, щоб полегшити роботу дослідників.
"Ми також пояснили, що ми вважаємо високоякісним репортажем, щоб допомогти журналістам отримати максимально високу винагороду, і ми оновили категорії помилок, щоб краще відображати типи помилок, про які повідомляється і що нас цікавить більше", - сказав він. сказала компанія.
Google заявляє, що це збільшення для мисливців за помилками Chrome застосовуватиметься до поданих матеріалів після їх публікації в блозі. Детальніше про збільшення можна знайти тут.
Джерело: https://security.googleblog.com/