

在最后一个重要分支成立八年后,漏洞分析平台Metasploit Framework推出了最新版本 5.0。
目前,Metasploit Framework 软件包包含 3795 个模块,实现了各种漏洞利用和攻击方法。
该项目还维护着一个包含约 136710 个漏洞的数据库。Metasploit的代码使用 Ruby 编写,并以 BSD 许可证发布。模块可以使用 Ruby、Python 和 Go 进行开发。
Metasploit 是一个用于计算机安全的开源项目,它提供有关安全漏洞的信息,并帮助进行渗透测试(“渗透测试”)和开发入侵检测系统的特征码。
其最著名的子项目是Metasploit 框架,这是一个用于开发和执行针对远程机器的漏洞利用程序的工具。其他重要的子项目包括操作码数据库、shellcode 归档和安全研究。
Metasploit 框架为网络安全专家提供了一套工具,用于快速开发和调试漏洞,以及在攻击成功的情况下验证漏洞和系统性能。
提出了一个基本的命令行界面来扫描网络和测试系统中的漏洞,包括测试实际漏洞的适用性。 作为Community和Pro版本的一部分,还提供了直观的Web界面。
Metasploit 5.0的主要增强功能
新版本增加了“规避”模块,允许用户创建可执行有效载荷文件,从而规避防病毒激活。
该模块能够在验证系统时重现更真实的条件,同时考虑到典型的反病毒恶意软件技术。
例如,可以使用 shellcode 加密、代码随机化和在模拟器下执行锁定等技术来规避防病毒软件。
除了 Ruby 语言之外,现在还可以使用 Python 和 Go 语言为该框架开发外部模块。
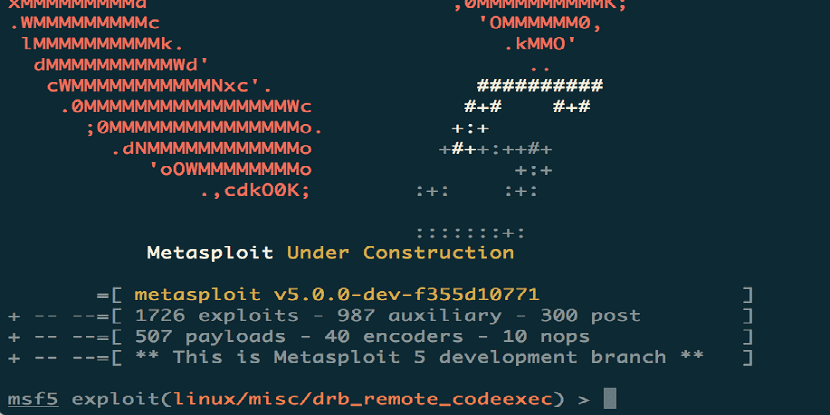
此外,还添加了一个基本的 Web 服务框架,该框架实现了 REST API以自动执行任务和操作数据库,支持各种身份验证方案,并提供了并行执行操作的机会;
Metasploit 5.0 具有基于 JSON-RPC 的已实现 API,简化了Metasploit与各种工具和编程语言的集成。
用户现在可以运行自己的PostgreSQL RESTful服务来连接多个Metasploit控制台和外部工具包。
另一方面,提供了数据库和控制台(msfconsole)并行处理操作的可能性,这使得在服务于数据库的服务端执行一些包操作成为可能。
对于有效负载,实现了元外壳概念和元命令“后台”,这使您可以在后台运行后台会话并在远程操作之后下载并管理它们,而无需使用基于Meterpreter的会话。
最后,需要强调的是,通过在 RHOSTS 选项中配置 IP 地址范围,或者通过 URL "file://" 指定指向 /etc/hosts 格式地址文件的链接,可以一次使用一个模块检查多个主机;
重新设计了搜索引擎,从而缩短了启动时间并从依赖项中删除了数据库。
如何获得Metasploit 5.0?
如果您有兴趣安装 Metasploit 5.0 的新版本,可以访问该项目的官方网站,下载您需要的版本。
由于Metasploit有两个版本,一个社区(免费)和Pro版本在创建者的直接支持下。
对于我们这些Linux用户来说,可以通过打开终端并运行以下命令来获取这个新版本:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall && \
chmod 755 msfinstall && \

./msfinstall