

Seperti yang anda mungkin tahu, program ganjaran kerentanan Chrome memberi ganjaran kepada mereka yang menemui dan melaporkan secara langsung isu keselamatan pelayar.
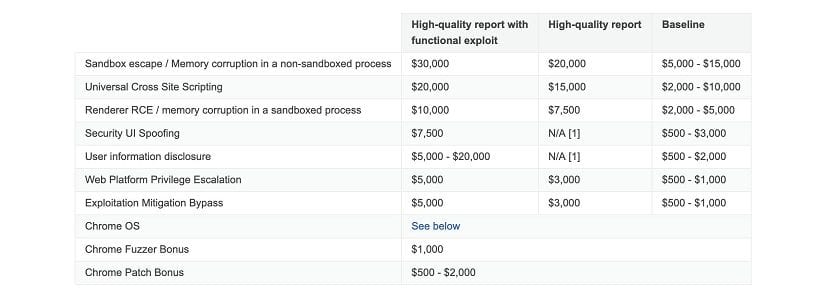
Google baru-baru ini mengumumkan , dalam satu catatan di blog keselamatannya, bahawa ia kini secara amnya meningkatkan jumlah "Program Ganjaran Kerentanan Chrome", dengan ganjaran untuk laporan berkualiti tinggi telah meningkat kepada $30,000 dan bonus untuk mencari kompromi dalam OS Chrome dinilai semula pada $150,000.
Google mengatakan sorotan peningkatan ganjaran pepijat termasuk menggandakan ganjaran maksimum tiga kali ganda untuk laporan yang dipanggil "asas" dengan sedikit perincian daripada $5,000 hingga $15,000.
Bayaran maksimum untuk apa yang disebut sebagai laporan 'berkualiti tinggi', dengan banyak maklumat yang menerangkan, misalnya, bagaimana penggodam dapat memanfaatkan bug, asal usulnya atau bagaimana ia dapat diselesaikan, juga dua kali ganda. $ 15,000 hingga $ 30,000, menurut artikel blog Keselamatan Chrome.
Jumlah terbesar masih disebabkan oleh penemuan kelemahan dalam Chrome OS, platform perisian Google untuk Chromebook atau Chromebox.
Pada tahap ini, Google juga telah meningkatkan ganjarannya kepada $150,000 untuk penyelidik yang menemui serangan yang boleh menjejaskan Chromebook atau Chromebox. Kecacatan keselamatan yang terdapat dalam perisian tegar dan/atau yang membolehkan penyerang memintas skrin kunci Chrome OS juga menjana ganjaran, menurut catatan blog tersebut.
Google telah menjalankan program ganjaran pepijatnya sejak tahun 2010. Sehingga kini, Google telah menerima lebih 8,500 laporan pepijat dan membayar $5 juta kepada penyelidik. Perubahan pertama pada struktur ganjaran telah dibuat pada September 2014, empat tahun selepas pelancaran program tersebut.
Dan pada masa itu, program bug Chrome Google membayar lebih dari $ 1.25 juta kepada penyelidik keselamatan yang menemui lebih daripada 700 bug di penyemak imbas mereka, tetapi Google mendapati bahawa ini tidak mencukupi. Lima tahun kemudian, jumlah laporan meningkat dari 700 menjadi 8.500 dan Google memutuskan untuk menggandakan penghargaan.
Selain peningkatan yang dinyatakan di atas, Google juga telah meningkatkan ganjaran untuk ujian fuzz (atau ujian rawak), satu teknik untuk menguji perisian yang juga digunakan oleh pemburu pepijat untuk membuang data rawak pada input.
Produk perisian untuk tujuan mencari entri yang bermasalah. Menurut catatan blog, "Bonus tambahan untuk bug yang dijumpai oleh fuzzers yang menjalankan program Chrome Fuzzer juga meningkat dua kali ganda menjadi $ 1,000."
Peningkatan ini juga mempengaruhi jumlah yang dibayar kepada penyelidik oleh program ganjaran keselamatan Google Play.
Sebenarnya, ganjaran untuk kesalahan pelaksanaan kod jauh meningkat dari $ 5,000 hingga $ 20,000, pencurian data tanpa jaminan peribadi dari $ 1,000 hingga $ 3,000, dan akses ke komponen aplikasi yang dilindungi dari $ 1,000 hingga $ 3,000.
Selain itu, jika anda mendedahkan kerentanan kepada pembangun aplikasi yang berpartisipasi secara "bertanggungjawab", anda akan menerima bonus, menurut Google.
Berikut adalah senarai tambahan baru dan jadual bonus pepijat lama. Ganjaran pepijat keselamatan yang layak biasanya berkisar antara $ 500 hingga $ 150,000.
Dan gerakan ini bermaksud laporan itu sampai ke tangan mereka, kerana bukan sahaja syarikat teknologi memberi ganjaran kepada pemburu bug, tetapi pemerintah dan penjenayah juga membayar kerentanan, yang dapat mereka gunakan dalam kegiatan seperti pengintipan. dan kecurian identiti.
Dalam catatan blog tersebut, Google turut menjelaskan apa yang dianggapnya sebagai laporan berkualiti tinggi dan mengemas kini kategori ralat untuk memudahkan penyelidik.
"Kami juga telah menjelaskan apa yang kami anggap sebagai laporan berkualiti tinggi, untuk membantu wartawan mendapatkan ganjaran setinggi mungkin, dan kami telah mengemas kini kategori ralat untuk lebih mencerminkan jenis kesalahan yang dilaporkan dan yang lebih menarik minat kami," katanya. syarikat.
Google mengatakan kenaikan ini untuk pemburu bug Chrome akan berlaku untuk penyerahan yang dihantar setelah catatan blog mereka. Anda boleh mendapatkan lebih banyak maklumat mengenai kenaikan di sini.
Sumber: https://security.googleblog.com/