

อย่างที่หลายท่านอาจทราบกันดีโปรแกรมให้รางวัลสำหรับการค้นพบช่องโหว่ของ Chrome จะมอบรางวัลให้กับผู้ที่ค้นพบและรายงานปัญหาด้านความปลอดภัยของเบราว์เซอร์โดยตรง
เมื่อเร็วๆ นี้ Google ได้ประกาศในบล็อกด้านความปลอดภัยของตนว่า ขณะนี้บริษัทกำลังเพิ่มจำนวนเงินรางวัลใน "โปรแกรมรางวัลสำหรับการค้นพบช่องโหว่ของ Chrome" โดยรางวัลสำหรับรายงานคุณภาพสูงเพิ่มขึ้นเป็น 30,000 ดอลลาร์ และโบนัสสำหรับการค้นพบช่องโหว่ใน Chrome OS ได้รับการประเมินใหม่ที่ 150,000 ดอลลาร์
Google ระบุว่าจุดเด่นของการเพิ่มรางวัลสำหรับการแจ้งบั๊กครั้งนี้ ได้แก่ การเพิ่มรางวัลสูงสุดสำหรับรายงาน "พื้นฐาน" ที่มีรายละเอียดน้อยมาก จาก 5,000 ดอลลาร์ เป็น 15,000 ดอลลาร์ ถึงสามเท่า
ผลตอบแทนสูงสุดสำหรับรายงานที่เรียกว่า "คุณภาพสูง" พร้อมด้วยข้อมูลมากมายที่อธิบายเช่นแฮกเกอร์สามารถใช้ประโยชน์จากข้อบกพร่องได้อย่างไรต้นกำเนิดของมันคืออะไรหรือจะแก้ไขได้อย่างไร จาก $ 15,000 ถึง $ 30,000 ตามบทความบล็อก Chrome Security
จำนวนเงินที่มากที่สุดยังคงเกิดจากการค้นพบช่องโหว่ใน Chrome OS ซึ่งเป็นแพลตฟอร์มซอฟต์แวร์ของ Google สำหรับ Chromebook หรือ Chromebox
ในระดับนี้Google ได้เพิ่มรางวัลเป็น 150,000 ดอลลาร์สหรัฐ สำหรับนักวิจัยที่ค้นพบช่องโหว่ที่สามารถบุกรุก Chromebook หรือ Chromebox ได้ช่องโหว่ด้านความปลอดภัยที่พบในเฟิร์มแวร์และ/หรือที่ทำให้ผู้โจมตีสามารถข้ามหน้าจอล็อกของ Chrome OS ได้ ก็จะได้รับรางวัลเช่นกัน ตามที่ระบุในบล็อกโพสต์
Google ได้ดำเนินโครงการให้รางวัลสำหรับการค้นหาบั๊กมาตั้งแต่ปี 2010จนถึงปัจจุบัน Google ได้รับรายงานบั๊กมากกว่า 8,500 รายการ และจ่ายเงินให้กับนักวิจัยไปแล้ว 5 ล้านดอลลาร์สหรัฐ การเปลี่ยนแปลงโครงสร้างรางวัลครั้งแรกเกิดขึ้นในเดือนกันยายน 2014 สี่ปีหลังจากเปิดตัวโครงการ
และในเวลานั้นโปรแกรมบั๊ก Chrome ของ Google ได้จ่ายเงินมากกว่า 1.25 ล้านดอลลาร์ให้กับนักวิจัยด้านความปลอดภัยซึ่งพบข้อบกพร่องมากกว่า 700 รายการในเบราว์เซอร์ของตน แต่ Google พบว่าสิ่งนี้ไม่เพียงพอ ห้าปีต่อมาจำนวนรายงานเพิ่มขึ้นจาก 700 เป็น 8.500 และ Google ตัดสินใจให้รางวัลเป็นสามเท่า
นอกเหนือจากการเพิ่มขึ้นที่กล่าวมาข้างต้นแล้ว Google ยังได้เพิ่มรางวัลสำหรับการทดสอบแบบฟัซซิ่ง (หรือการทดสอบแบบสุ่ม) ซึ่งเป็นเทคนิคการทดสอบซอฟต์แวร์ที่นักล่าบั๊กใช้โดยการป้อนข้อมูลแบบสุ่มเข้าไปในระบบ
ผลิตภัณฑ์ซอฟต์แวร์เพื่อวัตถุประสงค์ในการค้นหารายการปัญหา ตามบล็อกโพสต์ "โบนัสพิเศษสำหรับข้อบกพร่องที่พบโดย fuzzers ที่ใช้โปรแกรม Chrome Fuzzer เพิ่มขึ้นเป็นสองเท่าเป็น $ 1,000"
การเพิ่มขึ้นยังส่งผลต่อจำนวนเงินที่จ่ายให้กับนักวิจัยโดยโปรแกรมรางวัลด้านความปลอดภัยของ Google Play
ในความเป็นจริงรางวัลสำหรับข้อผิดพลาดในการเรียกใช้รหัสจากระยะไกลเพิ่มขึ้นจาก 5,000 ดอลลาร์เป็น 20,000 ดอลลาร์การขโมยข้อมูลส่วนตัวที่ไม่ปลอดภัยจาก 1,000 ดอลลาร์เป็น 3,000 ดอลลาร์และการเข้าถึงส่วนประกอบแอปพลิเคชันที่ได้รับการป้องกันจาก 1,000 ดอลลาร์เป็น 3,000 ดอลลาร์
นอกจากนี้หากคุณเปิดเผยช่องโหว่ให้กับนักพัฒนาแอปพลิเคชันที่เข้าร่วมในลักษณะ "รับผิดชอบ" คุณจะได้รับโบนัสตามที่ Google กล่าว
ด้านล่างนี้คือรายการเสริมใหม่และตารางโบนัสบั๊กเก่า โดยทั่วไปรางวัลสำหรับข้อบกพร่องด้านความปลอดภัยที่มีสิทธิ์จะมีตั้งแต่ $ 500 ถึง $ 150,000
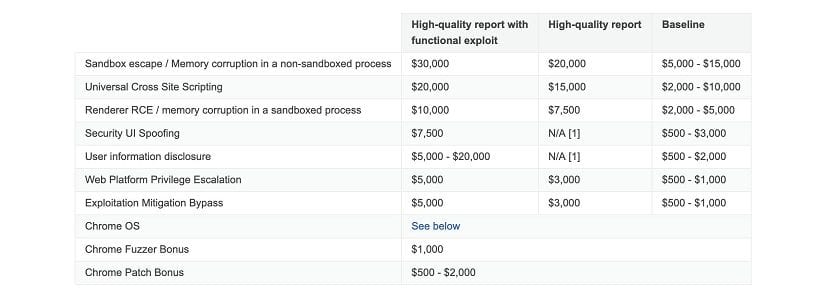
และการเคลื่อนไหวนี้ตั้งใจที่จะให้รายงานไปถึงมือพวกเขาก่อนเนื่องจากไม่เพียง แต่ บริษัท เทคโนโลยีจะให้รางวัลแก่นักล่าข้อบกพร่องเท่านั้น แต่รัฐบาลและอาชญากรยังจ่ายค่าช่องโหว่ซึ่งพวกเขาสามารถใช้ในกิจกรรมต่างๆเช่นการจารกรรมและการขโมยข้อมูลประจำตัว
ในบทความบนบล็อกGoogle ยังได้ชี้แจงเพิ่มเติมเกี่ยวกับสิ่งที่ถือว่าเป็นรายงานคุณภาพสูง และได้ปรับปรุงหมวดหมู่ข้อผิดพลาดเพื่อให้ง่ายต่อการใช้งานสำหรับนักวิจัย
"นอกจากนี้เรายังได้ชี้แจงสิ่งที่เราถือว่าเป็นรายงานคุณภาพสูงเพื่อช่วยให้นักข่าวได้รับรางวัลสูงสุดเท่าที่จะเป็นไปได้และเราได้อัปเดตหมวดหมู่ข้อผิดพลาดเพื่อสะท้อนประเภทข้อผิดพลาดที่ได้รับรายงานและสิ่งที่เราสนใจมากขึ้น" เขา กล่าว. บริษัท .
Google กล่าวว่าการเพิ่มขึ้นสำหรับนักล่าข้อบกพร่องของ Chrome จะมีผลกับการส่งที่ส่งหลังจากโพสต์บล็อกของพวกเขา คุณสามารถดูรายละเอียดเพิ่มเติมเกี่ยวกับการเพิ่มได้ที่นี่
ที่มา: https://security.googleblog.com/