

Như nhiều người trong số các bạn đã biết, chương trình khen thưởng người phát hiện lỗ hổng bảo mật của Chrome sẽ thưởng cho những người phát hiện và trực tiếp báo cáo các vấn đề bảo mật của trình duyệt.
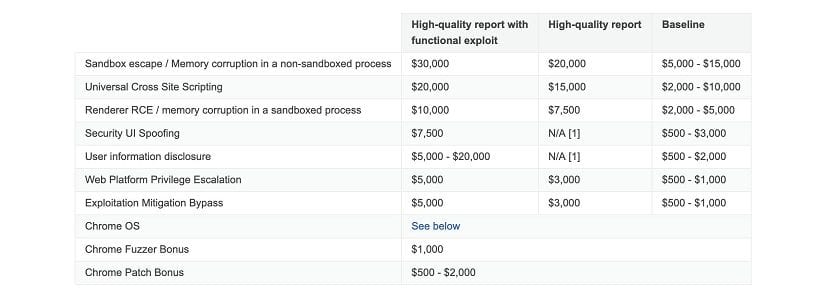
Mới đây, Google đã thông báo trên blog bảo mật của mình rằng họ đang tăng số tiền thưởng trong "Chương trình Thưởng Phát hiện Lỗ hổng Chrome", với phần thưởng cho các báo cáo chất lượng cao đã tăng lên 30,000 đô la và tiền thưởng cho việc tìm ra các lỗ hổng trong Chrome OS được đánh giá lại ở mức 150,000 đô la.
Google cho biết những điểm nổi bật của việc tăng tiền thưởng tìm lỗi bao gồm việc tăng gấp ba lần mức thưởng tối đa cho một báo cáo "cơ bản" với rất ít chi tiết, từ 5,000 đô la lên 15,000 đô la.
Lợi nhuận tối đa cho một báo cáo được gọi là "chất lượng cao", với vô số thông tin giải thích, chẳng hạn như cách tin tặc có thể khai thác lỗi, nguồn gốc của nó hoặc cách giải quyết lỗi, cũng tăng gấp đôi. Từ 15,000 đến 30,000 đô la, theo bài viết trên blog Bảo mật Chrome.
Số lượng lớn nhất vẫn là do việc phát hiện ra các lỗ hổng bảo mật trong Chrome OS, nền tảng phần mềm của Google dành cho Chromebook hoặc Chromebox.
Ở cấp độ này, Google cũng đã tăng phần thưởng lên 150,000 đô la cho các nhà nghiên cứu phát hiện ra các cuộc tấn công có thể làm tổn hại đến Chromebook hoặc Chromebox. Theo bài đăng trên blog, các lỗ hổng bảo mật được tìm thấy trong phần mềm nhúng và/hoặc cho phép kẻ tấn công vượt qua màn hình khóa Chrome OS cũng sẽ được nhận thưởng.
Google đã triển khai chương trình tìm lỗi bảo mật (bug bounty program) từ năm 2010. Đến nay, Google đã nhận được hơn 8,500 báo cáo lỗi và trả 5 triệu đô la cho các nhà nghiên cứu. Thay đổi đầu tiên về cơ cấu phần thưởng được thực hiện vào tháng 9 năm 2014, bốn năm sau khi chương trình được khởi động.
Và vào thời điểm đó, chương trình lỗi Chrome của Google đã trả hơn 1.25 triệu USD cho các nhà nghiên cứu bảo mật, những người đã tìm ra hơn 700 lỗi trong trình duyệt của họ, nhưng Google thấy rằng như vậy là chưa đủ. Năm năm sau, số lượng báo cáo tăng từ 700 lên 8.500 và Google quyết định tăng gấp ba lần giải thưởng.
Ngoài những sự tăng cường đã đề cập ở trên, Google cũng đã tăng phần thưởng cho việc kiểm thử ngẫu nhiên (hay còn gọi là kiểm thử fuzz), một kỹ thuật kiểm thử phần mềm mà các chuyên gia tìm lỗi cũng sử dụng để đưa dữ liệu ngẫu nhiên vào đầu vào.
Một sản phẩm phần mềm nhằm mục đích xác định các mục nhập có vấn đề. Theo bài đăng trên blog, "Phần thưởng bổ sung cho các lỗi được tìm thấy bởi những con bọ chạy chương trình Chrome Fuzzer cũng đã tăng gấp đôi lên 1,000 đô la."
Sự gia tăng này cũng ảnh hưởng đến số tiền mà chương trình phần thưởng bảo mật của Google Play trả cho các nhà nghiên cứu.
Trên thực tế, phần thưởng cho các lỗi thực thi mã từ xa đã tăng từ 5,000 đô la lên 20,000 đô la, đánh cắp dữ liệu không an toàn riêng tư từ 1,000 đô la lên 3,000 đô la và quyền truy cập vào các thành phần ứng dụng được bảo vệ từ 1,000 đô la lên 3,000 đô la.
Ngoài ra, nếu bạn tiết lộ các lỗ hổng cho các nhà phát triển ứng dụng tham gia một cách "có trách nhiệm", bạn sẽ nhận được tiền thưởng, theo Google.
Dưới đây là danh sách bổ sung mới và bảng thưởng lỗi cũ. Phần thưởng lỗi bảo mật đủ điều kiện thường từ $ 500 đến $ 150,000.
Và đó là phong trào này nhằm mục đích đưa các báo cáo vào tay họ trước, vì không chỉ các công ty công nghệ thưởng cho thợ săn lỗi, mà chính phủ và bọn tội phạm cũng trả tiền cho các lỗ hổng, chúng có thể sử dụng trong các hoạt động như gián điệp và đánh cắp danh tính.
Trong bài đăng trên blog, Google cũng đã làm rõ những gì họ coi là một báo cáo chất lượng cao và cập nhật các danh mục lỗi để giúp các nhà nghiên cứu dễ dàng hơn trong việc tìm kiếm thông tin.
"Chúng tôi cũng đã làm rõ những gì chúng tôi coi là một báo cáo chất lượng cao, để giúp các nhà báo nhận được phần thưởng cao nhất có thể và chúng tôi đã cập nhật các danh mục lỗi để phản ánh tốt hơn các loại lỗi được báo cáo và điều đó khiến chúng tôi quan tâm hơn", ông cho biết, công ty.
Google cho biết mức tăng này đối với thợ săn lỗi Chrome sẽ áp dụng cho các bài nộp được gửi sau bài đăng trên blog của họ. Bạn có thể tìm thêm thông tin chi tiết về mức tăng tại đây.
Nguồn: https://security.googleblog.com/