

Siç mund ta dini shumë prej jush, programi i shpërblimeve për dobësitë i Chrome shpërblen ata që zbulojnë dhe raportojnë drejtpërdrejt problemet e sigurisë së shfletuesit.
Kohët e fundit , në një postim në blogun e saj të sigurisë, Google njoftoi se tani po rrit përgjithësisht shumat e "Programit të Shpërblimeve për Dobësitë e Chrome", me shpërblimin për raportet me cilësi të lartë që është rritur në 30,000 dollarë dhe një bonus për gjetjen e kompromiseve në Chrome OS të rivlerësuar në 150,000 dollarë.
Google thotë se pikat kryesore të rritjes së shpërblimit për defektet përfshijnë trefishimin e shpërblimit maksimal për një raport të ashtuquajtur "bazë" me shumë pak detaje nga 5,000 dollarë në 15,000 dollarë.
Pagesa maksimale për një raport të ashtuquajtur "me cilësi të lartë", me një mori informacioni që shpjegon, për shembull, se si hakerat mund të shfrytëzojnë defektin, cila është origjina e saj, ose se si mund të zgjidhet, gjithashtu dyfishohet. Nga 15,000 deri në 30,000 dollarë, sipas artikullit të blogut të Sigurisë së Chrome.
Sasia më e madhe është ende për shkak të zbulimit të dobësive në Chrome OS, platformën softuerike të Google për Chromebook-ët ose Chromebox-et.
Në këtë nivel, Google ka rritur gjithashtu shpërblimin e saj në 150,000 dollarë për studiuesit që zbulojnë sulme që mund të kompromentojnë një Chromebook ose Chromebox. Sipas postimit në blog, të metat e sigurisë të gjetura në firmware dhe/ose që u lejojnë sulmuesve të anashkalojnë ekranin e kyçjes së Chrome OS gjithashtu gjenerojnë shpërblime.
Google ka drejtuar programin e saj të shpërblimeve për defektet që nga viti 2010. Deri më sot, Google ka marrë mbi 8,500 raportime defektesh dhe ka paguar 5 milionë dollarë për studiuesit. Ndryshimi i parë në strukturën e shpërblimeve u bë në shtator 2014, katër vjet pas lançimit të programit.
Dhe në atë kohë, programi i defekteve në Chrome të Google pagoi më shumë se 1.25 milion dollarë për studiuesit e sigurisë të cilët gjetën më shumë se 700 mete në shfletuesin e tyre, por Google zbuloi se kjo nuk ishte e mjaftueshme. Pesë vjet më vonë, numri i raporteve u rrit nga 700 në 8.500 dhe Google vendosi të trefishojë çmimet.
Përveç rritjeve të përmendura më sipër, Google ka rritur edhe shpërblimet për testimin e fuzz-it (ose testimin e rastësishëm), një teknikë për testimin e softuerëve që gjuetarët e defekteve e përdorin gjithashtu për të hedhur të dhëna të rastësishme në të dhëna hyrëse.
Një produkt softuer me qëllim të lokalizimit të shënimeve të problemit. Sipas postimit në blog, "Bonusi shtesë për mete të gjetura nga lojtarët që ekzekutojnë programin Chrome Fuzzer gjithashtu është dyfishuar në $ 1,000".
Rritja gjithashtu preku shumat e paguara studiuesve nga programi i shpërblimeve të sigurisë Google Play.
Në fakt, shpërblimet për gabimet e ekzekutimit të kodit në distancë u rritën nga 5,000 dollarë në 20,000 1,000 dollarë, vjedhja e të dhënave private të pasigurta nga 3,000 1,000 dollarë në 3,000 XNUMX dollarë dhe aksesi në komponentët e mbrojtur të aplikacionit nga XNUMX dollarë në XNUMX XNUMX dollarë.
Për më tepër, nëse zbuloni dobësitë e zhvilluesve pjesëmarrës të aplikacioneve në një mënyrë "të përgjegjshme", do të merrni një bonus, sipas Google.
Më poshtë është lista e re e shtuar dhe tabela e vjetër e bonusit të defekteve në kod. Shpërblimet për gabimet e pranueshme të sigurisë zakonisht variojnë nga 500 deri në 150,000 XNUMX dollarë.
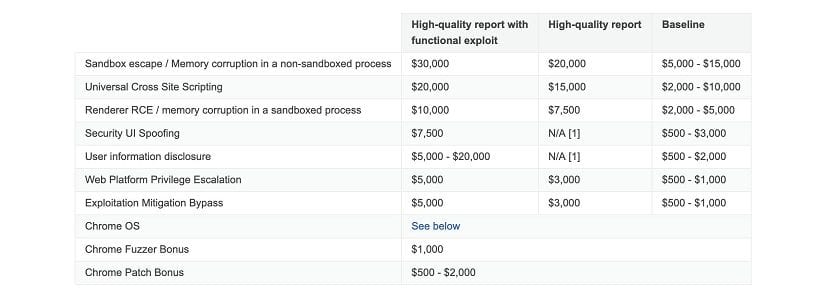
Dhe është që kjo lëvizje synon që raportet të arrijnë në duart e tyre të parat, pasi që jo vetëm kompanitë e teknologjisë shpërblejnë gjuetarët e metave, por qeveritë dhe kriminelët paguajnë gjithashtu për dobësitë, të cilat ata mund t'i përdorin në aktivitete të tilla si spiunazhi dhe vjedhja e identitetit.
Në postimin në blog, Google sqaroi gjithashtu se çfarë e konsideron një raport me cilësi të lartë dhe përditësoi kategoritë e gabimeve për ta bërë më të lehtë për studiuesit.
"Ne gjithashtu kemi sqaruar atë që ne e konsiderojmë si një raport me cilësi të lartë, për të ndihmuar gazetarët të marrin shpërblimin më të lartë të mundshëm dhe ne kemi azhurnuar kategoritë e gabimeve për të pasqyruar më mirë llojet e gabimeve që raportohen dhe që na interesojnë më shumë," ai tha kompania.
Google thotë se kjo rritje për gjuetarët e defekteve në Chrome do të zbatohet për paraqitjet e paraqitura pas postimit të tyre në blog. Më shumë detaje rreth rritjes mund të gjeni këtu.
Burimi: https://security.googleblog.com/